Agentic autofix for code scanning alerts genel kullanıma sunuldu
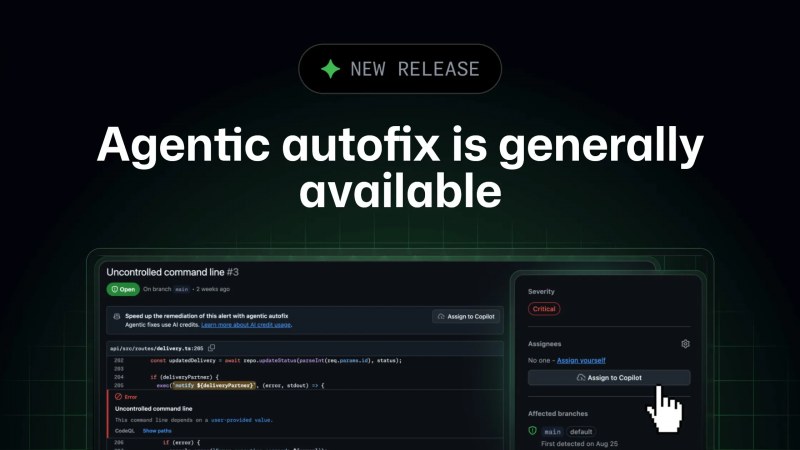
GitHub, code scanning uyarılarını Copilot üzerinden otomatik düzelten agentic autofix özelliğini genel kullanıma sundu. Özellik, GitHub Enterprise Cloud üzerindeki GitHub Code Security ve GitHub Advanced Security müşterileri için kullanılabilir; erişim için yönetici ilkesi ve Copilot faturalama yöntemi gerekir.
Agentic autofix genel kullanıma sunuldu
Agentic autofix for code scanning alerts genel kullanıma sunuldu. Özellik, code scanning uyarılarını bir geliştiricinin yapacağı şekilde ele alıyor: kod tabanında çalışarak ilgili dosyaları keşfediyor, bir düzeltme öneriyor ve inceleme için bir pull request açıyor.
Nasıl çalışıyor?
Bir code scanning uyarısı Copilot'a atandığında Copilot ilgili dosyaları kod tabanında keşfeder. Ardından bir düzeltme önerisi oluşturur. Copilot, düzeltmenin çalıştığını CodeQL'i yeniden çalıştırarak doğrular. Gerekirse yinelemeler yapar ve sonrasında incelemeye hazır bir taslak pull request açar.
Pull request; düzeltmenin bir özetini, düzeltmenin uyarıyı neden kapattığını ve Copilot'un çalıştığını doğrulamak için yaptığı doğrulama adımlarını içerir. Düzeltmeyi içeren pull request hazır olduğunda, pull request'e yorum yaparak ya da deponun Agents sekmesindeki oturumla etkileşime girerek Copilot'a daha fazla değişiklik yapması söylenebilir.
Nasıl kullanılır?
Etkinleştirildiğinde agentic autofix, tek tek code scanning uyarılarındaki ücretsiz Generate Fix seçeneğini Assign to Copilot düğmesiyle değiştirir. Kullanım yolları şunlardır:
- Deponun varsayılan dalındaki herhangi bir code scanning uyarısından, uyarıyı Copilot'a atayarak.
- Depodaki güvenlik uyarıları listesinde veya güvenlik kampanyasında, Copilot'un tek bir pull request'te düzeltmesi için en fazla 25 uyarı seçerek.
- Update a Code Scanning Alert REST API'sinde assignees değerini ["copilot-swe-agent[bot]"] olarak ayarlayarak.
Agentic autofix, deponun varsayılan dalındaki code scanning uyarılarını destekler. Yalnızca pull request'lerde veya diğer dallarda tespit edilen uyarılar Copilot'a atanamaz.
Erişim ve faturalama
Agentic autofix, GitHub Enterprise Cloud üzerindeki GitHub Code Security ve GitHub Advanced Security müşterileri için kullanılabilir. Data residency özellikli GitHub Enterprise Cloud da kapsama dahildir.
Erişim için bir kuruluş yöneticisinin Advanced Security policies altındaki yeni "Agentic autofix" ilkesiyle erişimi etkinleştirmesi gerekir. İlke etkinleştirildikten sonra bir kuruluş veya depo yöneticisi, kuruluş ya da depo için Code Security ayarlarından agentic autofix'i açabilir. Erişim ayrıca bir Copilot faturalama yönteminin tanımlanmasını gerektirir.
Agentic autofix for code scanning alerts, Code Security bütçenizden AI Credits tüketir ve GitHub Actions dakikaları tüketir. AI Credit kullanımı, kurumsal faturalama ve lisanslama bölümündeki "AI usage" kısmında "Advanced Security" ürünü olarak gösterilecektir. Code Security AI credits için SKU düzeyinde bütçeler ayarlanabilir.